Altyapıyı silen komut, agent'ın tek bir yanlış anlamasından çıkar.
Operasyon agent'ları kubectl, terraform ve SQL çalıştırır. AvertGate okuma ve tanılamayı serbest bırakır; silme, yok etme ve iç ağa uzanma çağrılarını çalışmadan durdurur.
Karar akışı
İnsan onayı bekleniyor
kubectldelete deployment api- Yıkıcı komut onay gerektirir
- get ve describe serbest kalır
- Karar kayda yazıldı
Yetki varsa, yanlış anlama da çalışır.
Bir agent'a verilen yetki, onu kullanan her talimat için geçerlidir. Saldırı olmasa da döngüye giren ya da yanlış anlayan bir agent kaynakları silebilir.
Okumayı açık bırakın
get, describe, log ve SELECT gibi tanılama çağrıları engelsiz geçer.
Yıkıcı olanı onaya bağlayın
kubectl delete ve terraform destroy gibi komutlar bir insanı bekler.
İç ağı kapatın
Bulut metadata adresi, özel ağ blokları ve localhost'a istek engellenir.
Görün. Sınırlayın. Kanıtlayın.
Silen komutu çalışmadan durdurun.
AWS, Kubernetes ve SQL üzerindeki agent'lar yetkileri varsa kaynakları silebilir. İzin verdiğiniz okuma ve tanılama işlemleri geçer; yıkıcı komutlar engellenir ya da onaya gider.
- Veritabanı salt okunur. SELECT çalışır. DROP, DELETE, TRUNCATE, ALTER, GRANT ve REVOKE engellenir.
- İç ağ yalıtımı.
fetch_urlyalnızca genel adreslere gider; bulut metadata, özel ağlar ve localhost engellenir. - Yıkıcı komut onay bekler.
kubectl delete,terraform destroyonaya bağlanır; get, describe ve log'lar açık kalır.
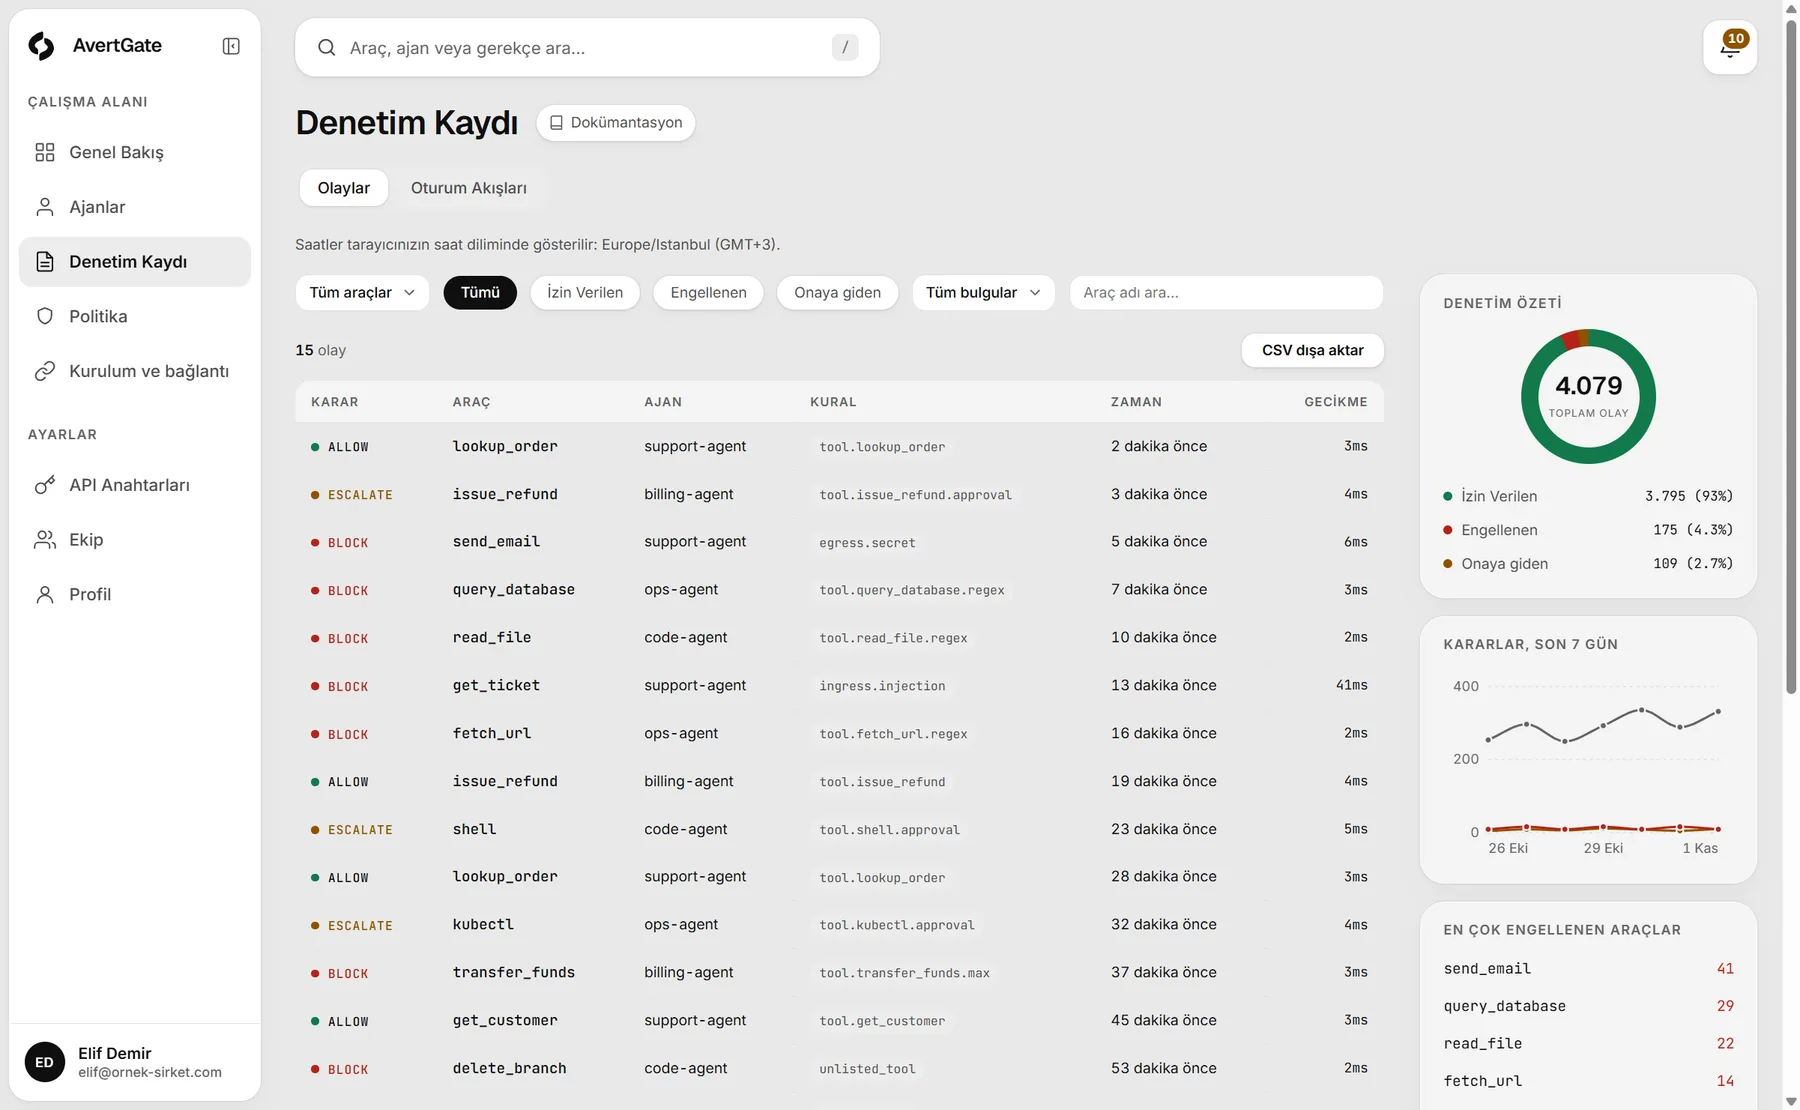
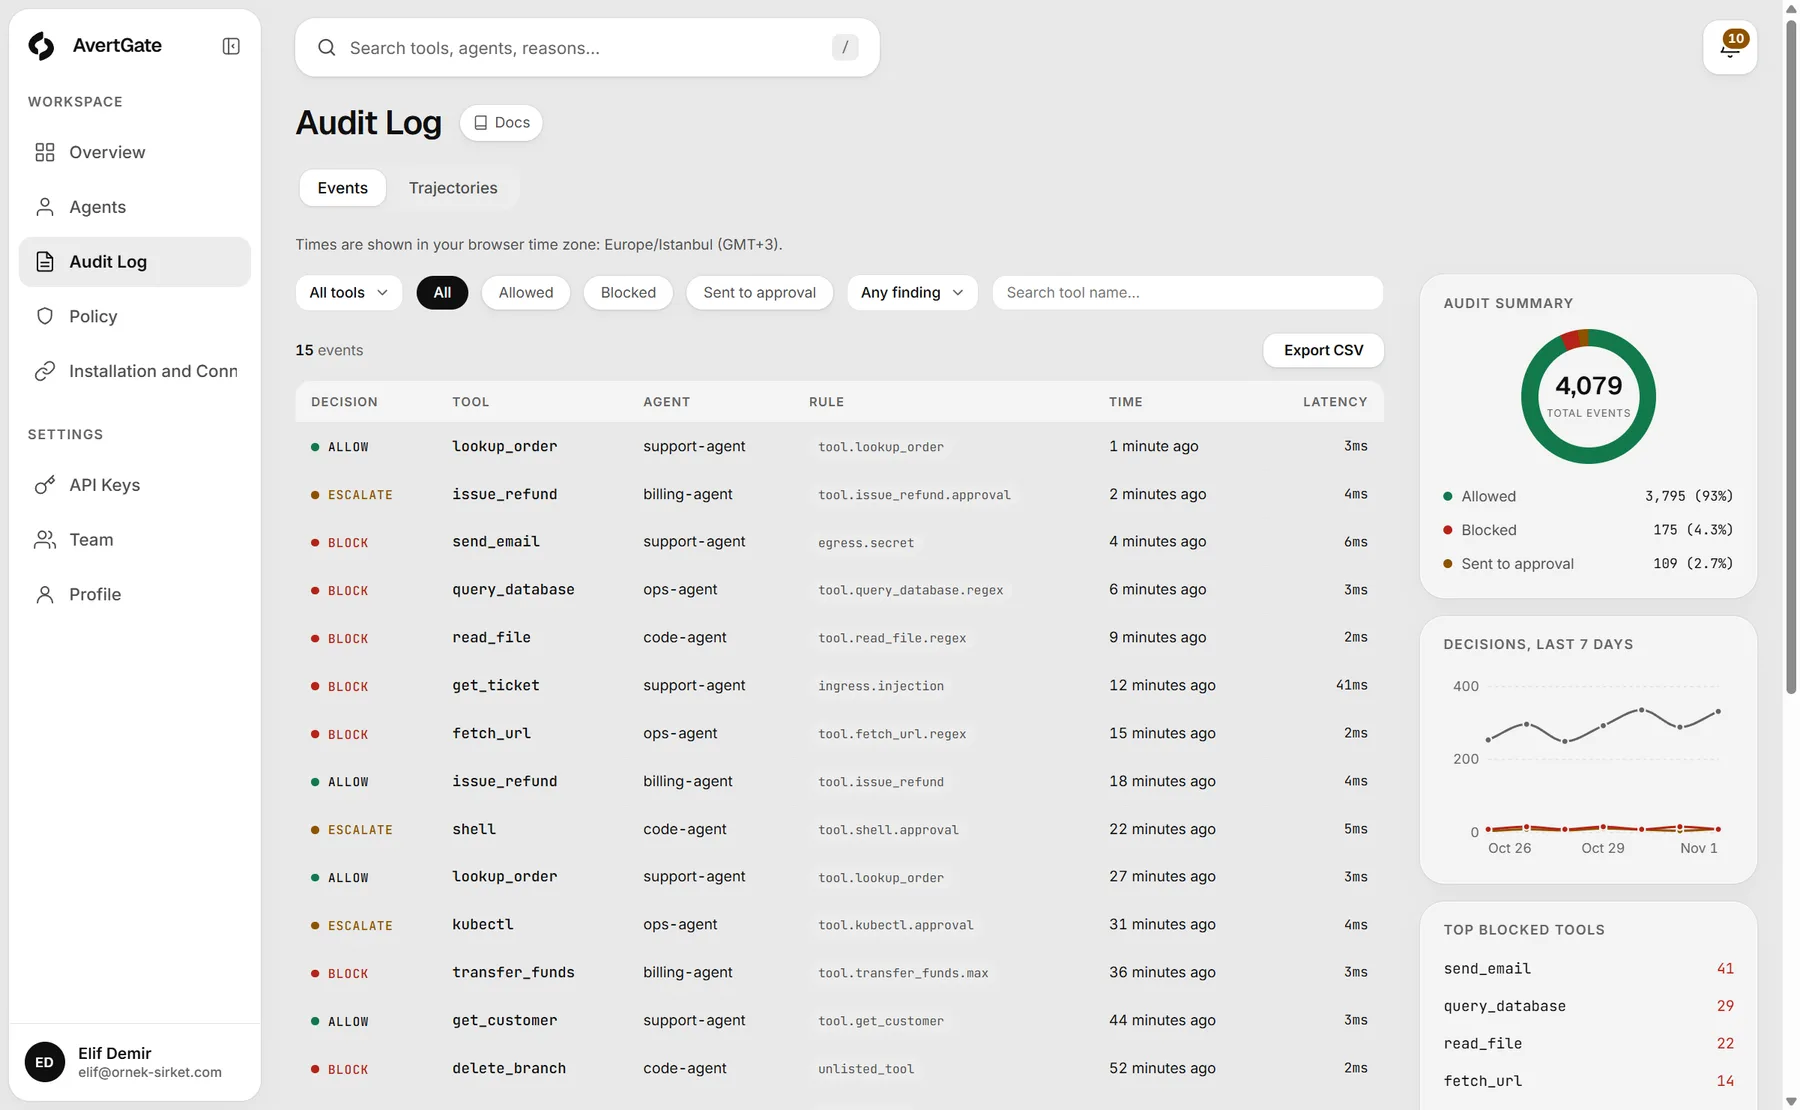
Denetim kaydı
Her çağrı, canlı akışta.
Kuralı koddan çıkarın.
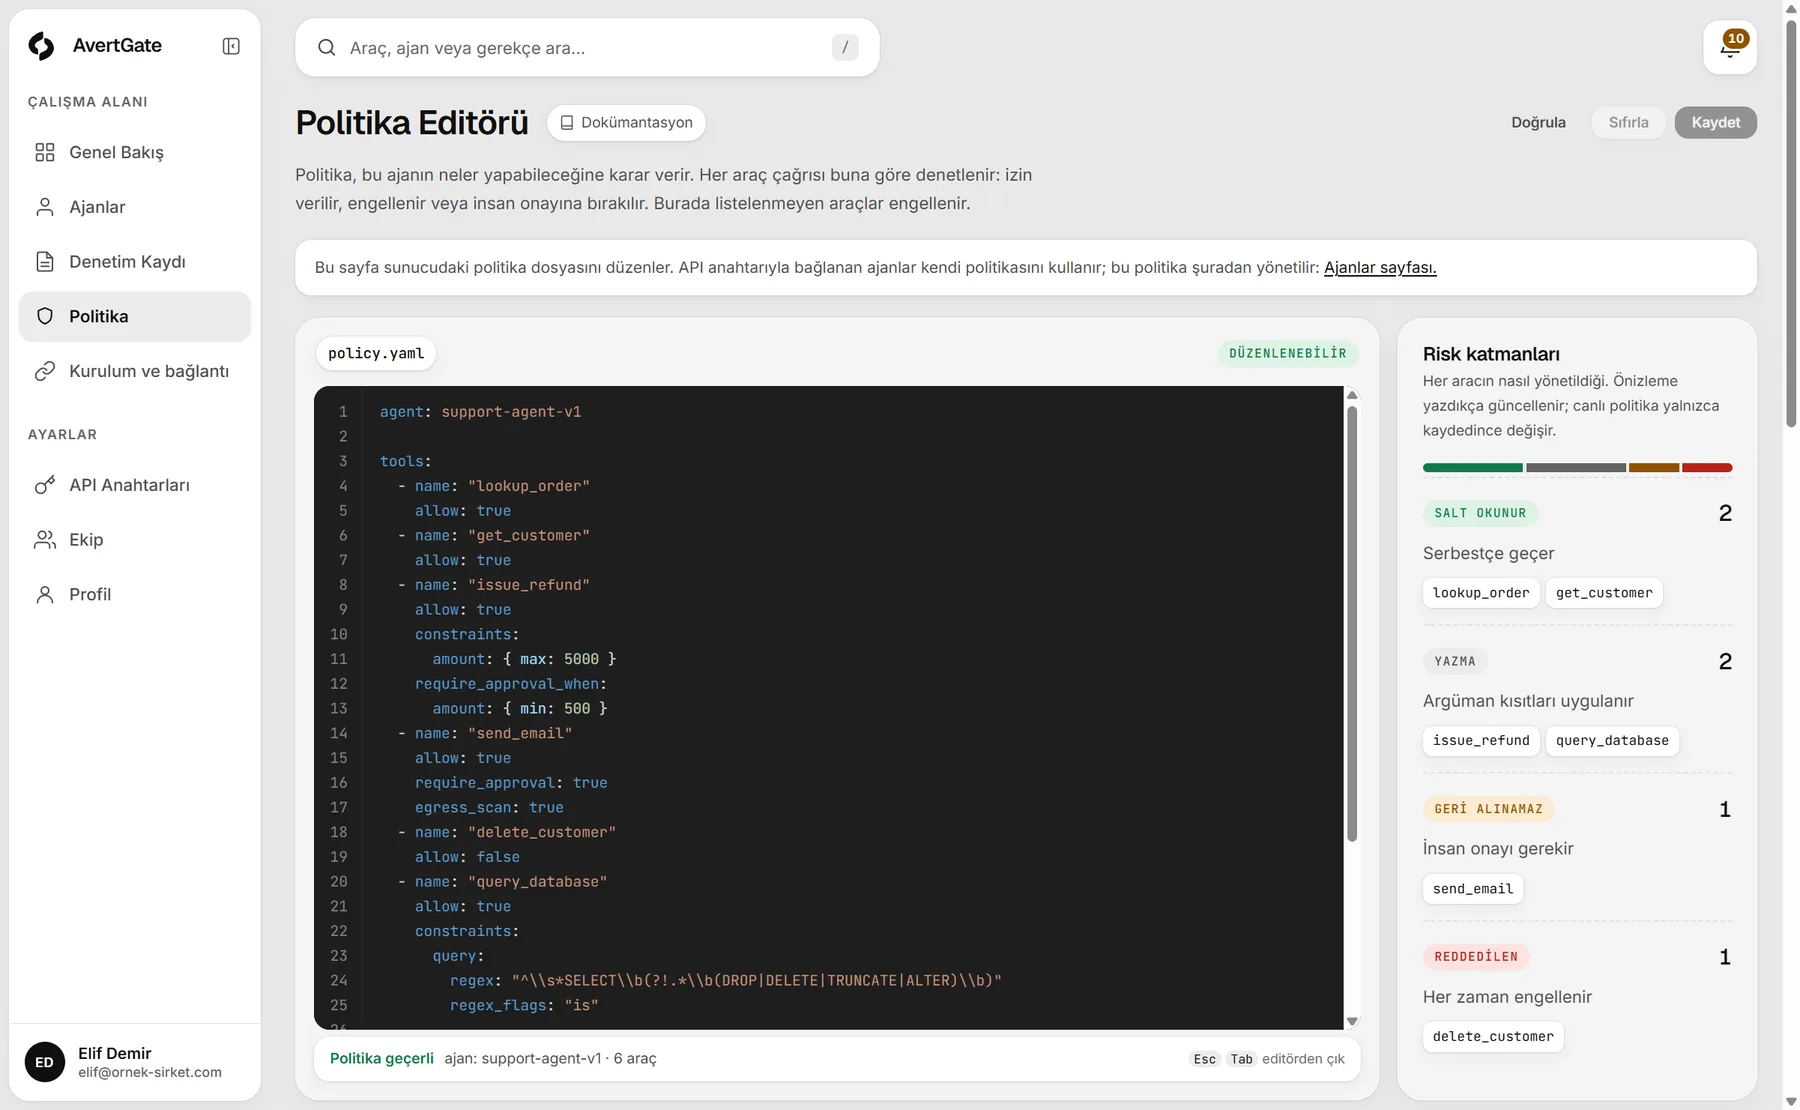
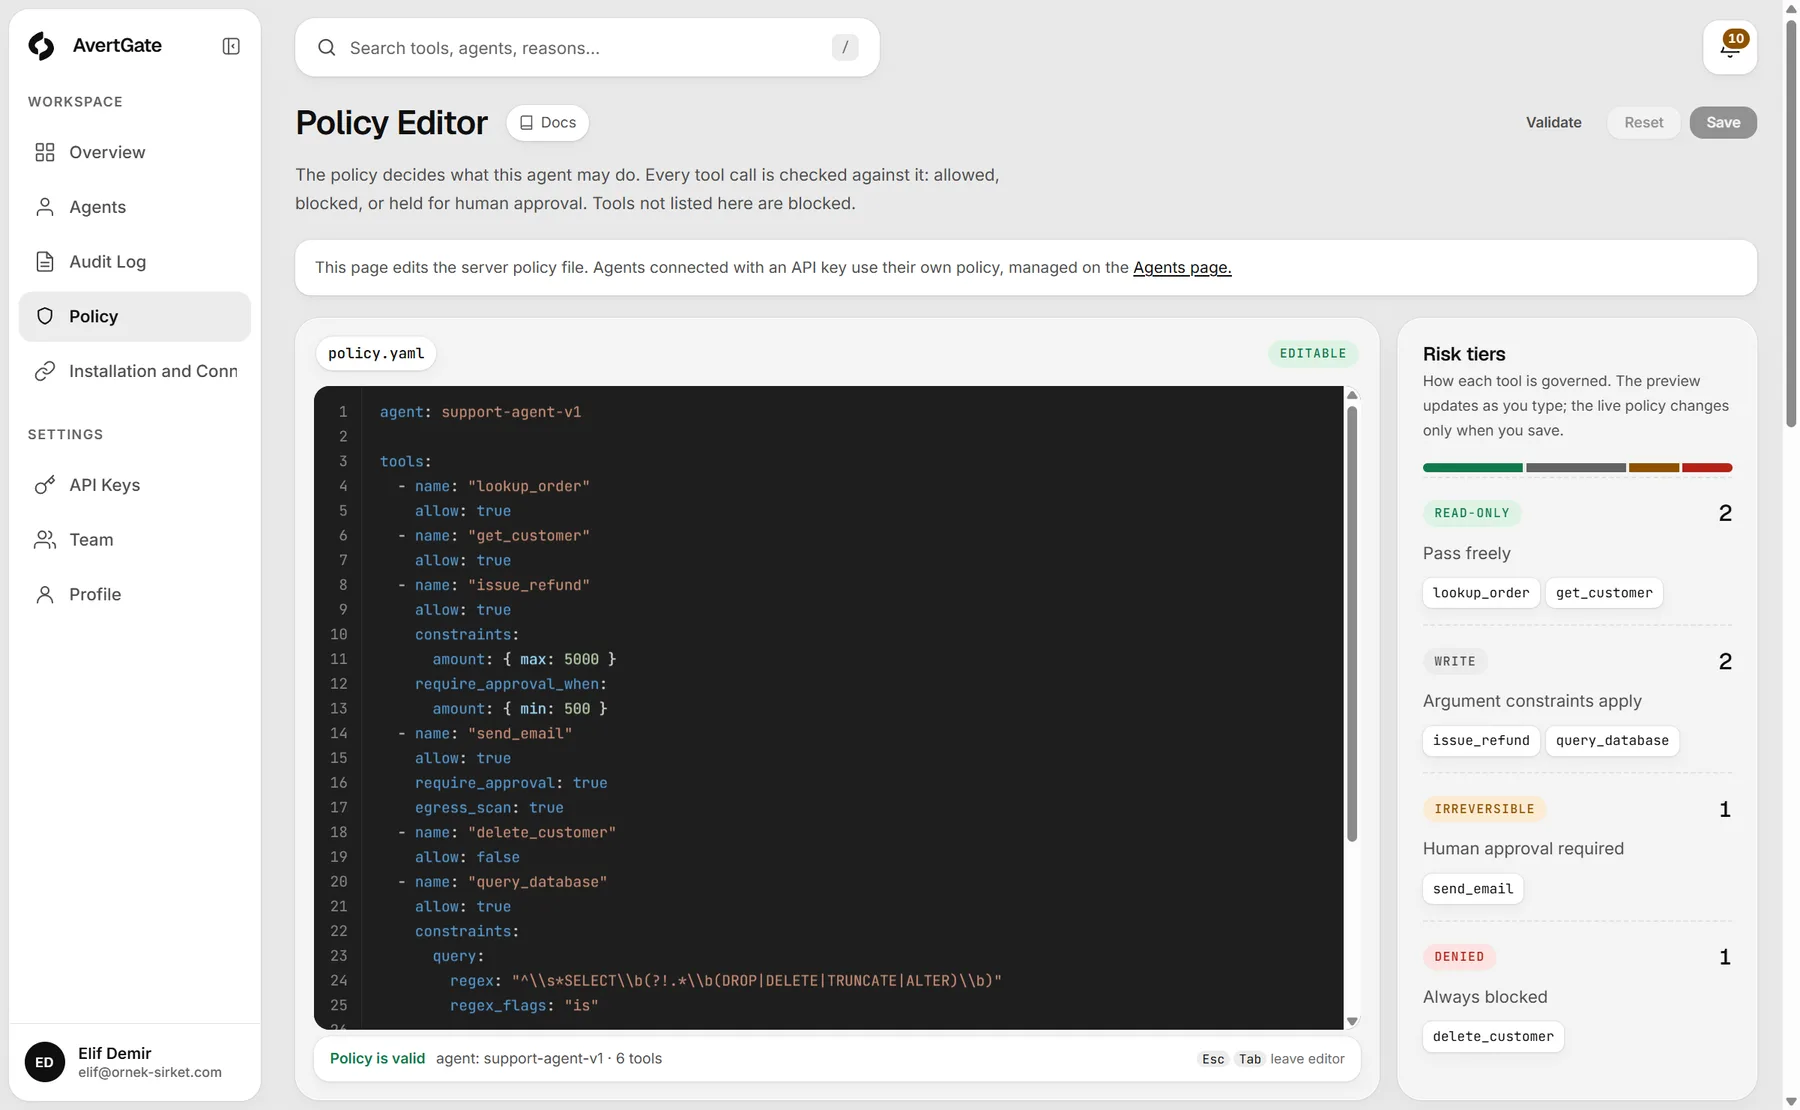
Araç ve argüman başına izin, sınır ve onay kuralları tek bir YAML dosyasında durur. Değişiklik yeniden dağıtım gerektirmez.
- Varsayılan red. Listede olmayan araç çalışmaz.
- Argüman sınırı. Tutar, SQL ve URL gibi alanlar kurala bağlanır.
- İnsan onayı. Riskli çağrılar Slack'te onay bekler.
Policy editörü
Kural tek ekranda yazılır.
Her karar kayda yazılır.
Karar, gerekçe ve kural kimliği SHA-256 ile birbirine bağlanır; sonradan değiştirilen kayıt fark edilir.
- Gerekçeli karar. Her olayda neden ve kural kimliği bulunur.
- Maskelenmiş argüman. Panele ham veri gitmez.
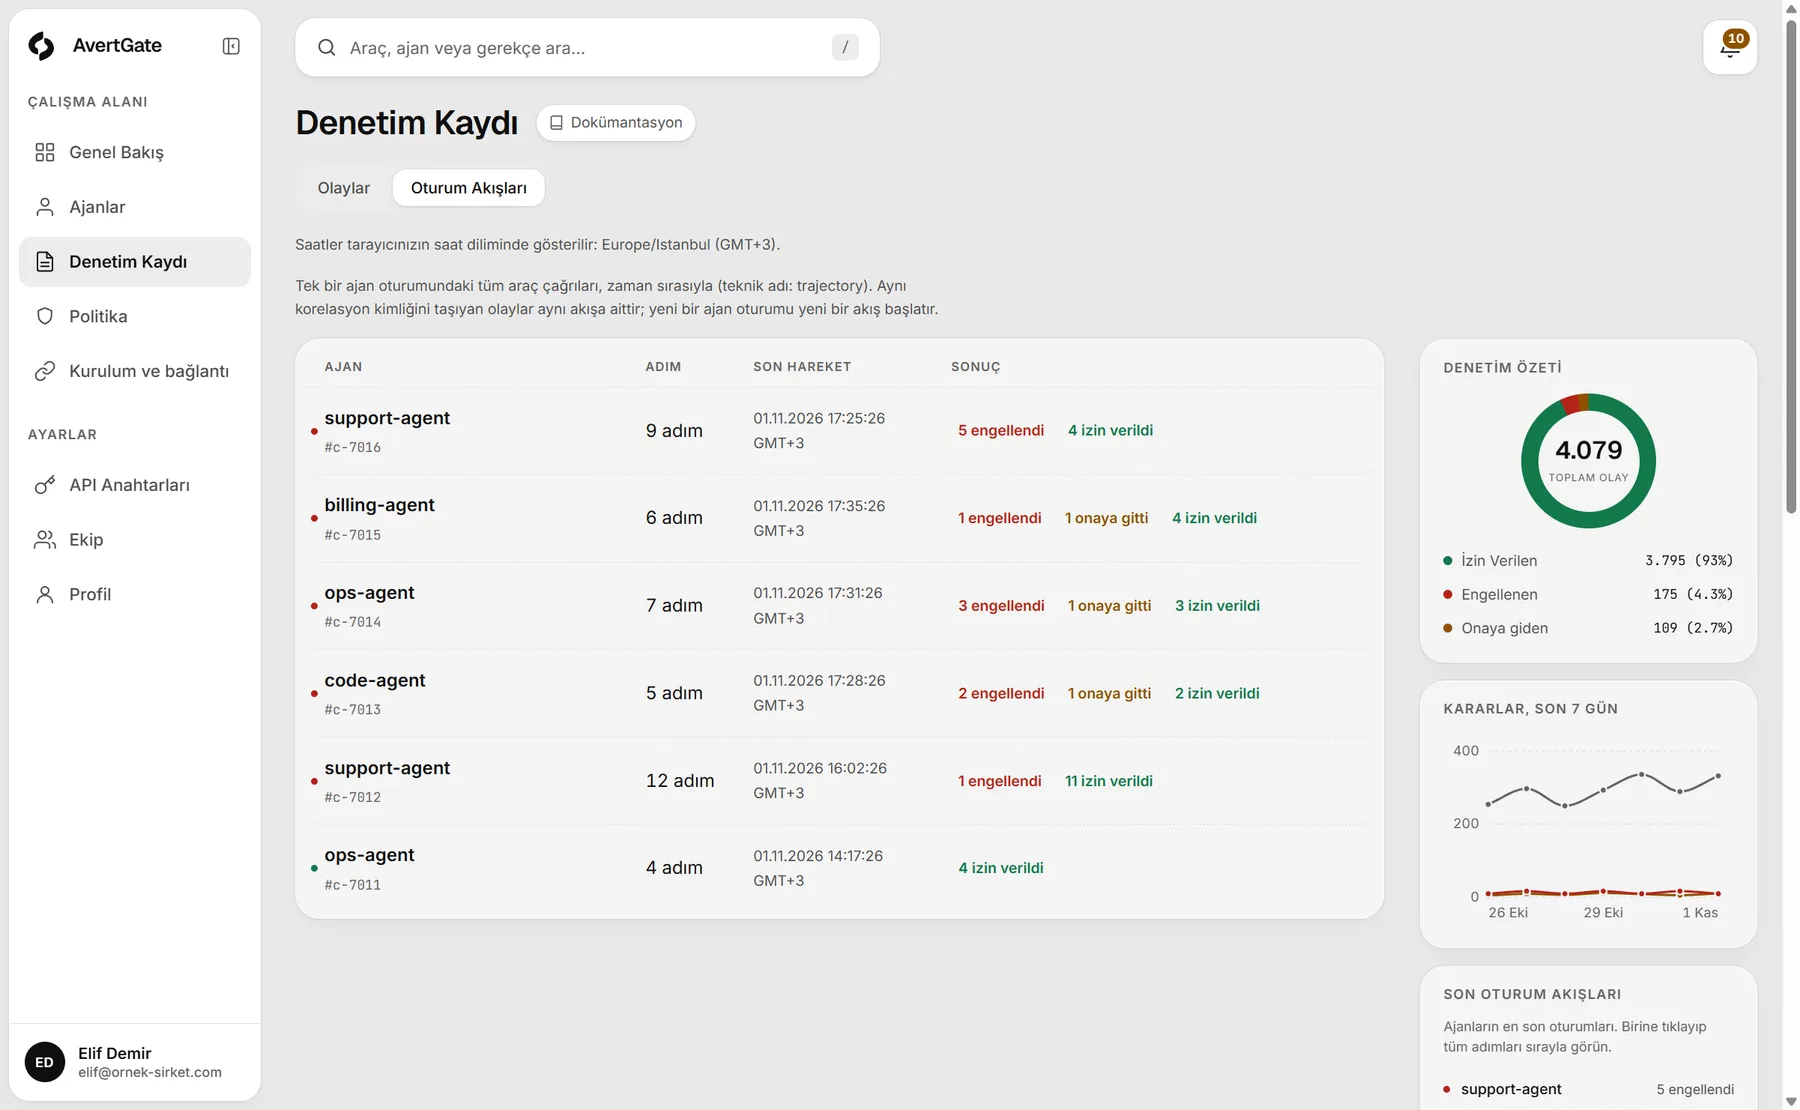
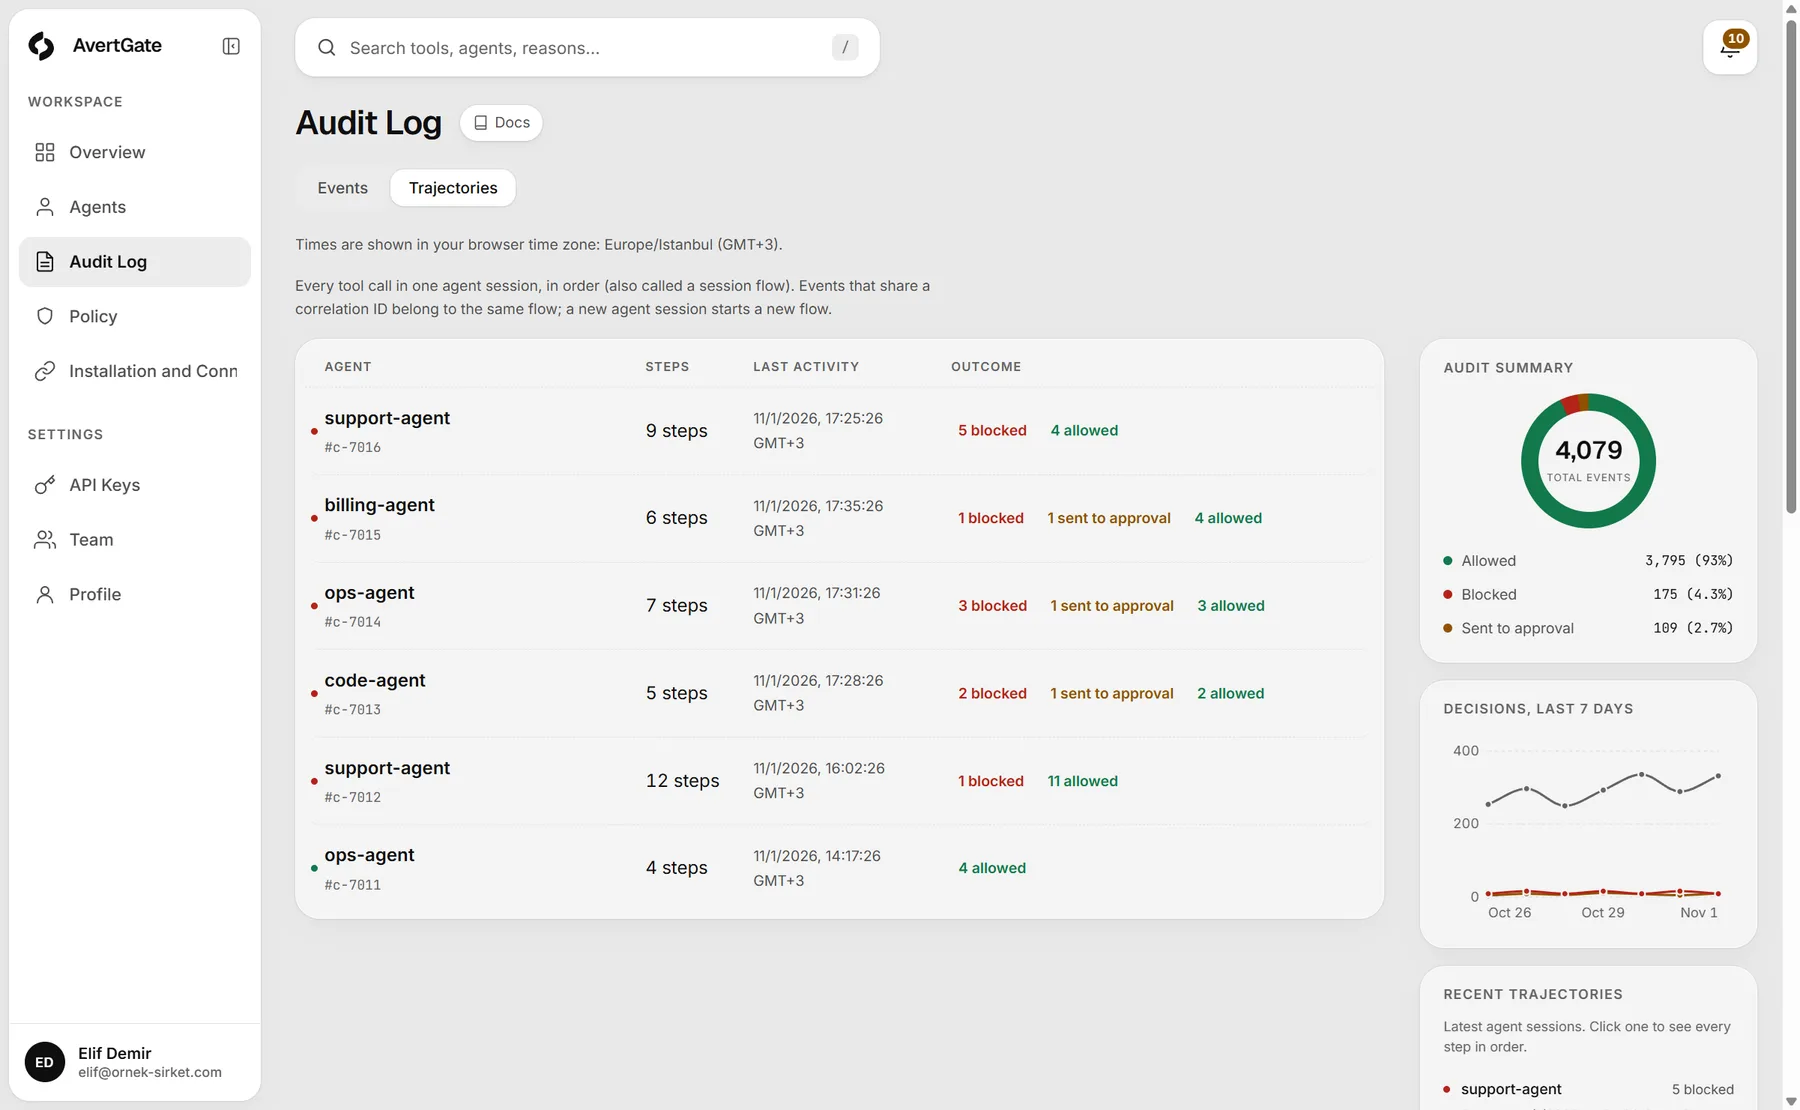
- Oturum izi. Aynı oturumun çağrıları birlikte okunur.
Oturum akışları
Her oturum baştan sona izlenir.
Policy editörü
Yıkıcı komutların kuralını canlı düzenleyin.
Sık sorulanlar
Kubernetes ya da Terraform için özel bağlantı gerekir mi?
Hayır. Komutlar agent'ın araç çağrısı olarak geçer; kurallar araç ve argüman bazında yazılır.
Yıkıcı SQL nasıl engellenir?
query_database aracına regex kuralı eklenir: SELECT geçer; DROP, DELETE, TRUNCATE, ALTER, GRANT ve REVOKE engellenir.
Çağrı engellenirse agent işini bırakır mı?
Hayır. Engellenen çağrı reddedilir, agent diğer çağrılarla çalışmaya devam eder.
Güvenceler
Her kararın arkasında dört sabit ilke.
- 3 kararHer çağrı izin, engel ya da insan onayıyla sonuçlanır.
- Fail-closedBir kontrol hata verirse çağrı çalıştırılmaz.
- SHA-256 zinciriOlaylar zincirlenir, geriye dönük değişiklik fark edilir.
- Veri sizdeAraç çağrıları ve sonuçlar ağınızdan çıkmaz.
Agent'larınızın önüne bir kapı koyun.
Her kurulum, kendi agent'larınız üzerinde yapılan bir demo ve POC ile başlar.